

SCS評価制度への対応費用|金額はまだない、でも稟議は組める
現在の状況をヒアリングし、最適な改善方法をご提案します。
取引先から「SCS評価制度の★3を取得してほしい」と言われ、社内に持ち帰る。上長から最初に返ってくる質問は、たいてい「いくらかかるのか」です。ところが調べても金額が出てこない。出てくるのは制度の説明ばかりで、肝心の数字がどこにもない。そういう状況ではないでしょうか。
結論から書きます。評価そのものにかかる費用と、取得にかかる期間は、2026年9月15日時点で公表されていません。IPAは今後公開するとしています。つまり、現時点で確かな金額を提示している情報源は存在しません。
ただ、そこで止まってしまうと社内は動きません。金額が出ていなくても、費用がどこで発生するのか、どの部分が外部への支払いでどの部分が社内の工数なのか、いつ確定情報が出るのかは整理できます。稟議も、総額を埋めるのではなく「いつ・誰が・何を用意するか」で組み立てれば先に通せます。
この記事では、制度側の未公表事項を未公表のまま扱いながら、費用が発生する構造を分解します。あわせて、IPAが公開している★3の評価基準81件を証跡の取り方で分けたジョーシスの集計値を使い、外部費用と社内工数の境目を示します。読み終えたときに、金額欄が空白のままでも社内に説明できる状態を目指します。
評価そのものにかかる費用は2026年9月15日時点で未公表
評価そのものにかかる費用と、取得にかかる期間は、2026年9月15日時点で公表されていません。IPAは今後公開するとしています。
この一文が、この記事でもっとも確かな情報です。ここで未公表なのは評価にかかる費用であって、対応にかかる費用の全体ではありません。残りの4つは自社の状況から見積もれます。金額を書いている記事や資料を見かけたら、その出所を確認してから社内に回してください。
公表されているものと、されていないもの
制度の情報は、公表済みのものと未公表のものがはっきり分かれています。混ざったまま社内説明に使うと、後から訂正が必要になります。
| 項目 | 2026年9月15日時点の状態 |
|---|---|
| 要求事項と評価基準の中身 | 公表済み。★3は要求事項26・評価基準81、★4は要求事項43・評価基準153 |
| 評価の方法 | 公表済み。★3は専門家確認付き自己評価、★4は第三者評価に実地審査と技術検証が加わる |
| 有効期間と更新サイクル | 公表済み。★3は1年で毎年更新、★4は3年更新だが期間中も毎年の自己評価を評価機関へ提出 |
| 評価にかかる費用 | 未公表。IPAは今後公開するとしている |
| 取得にかかる期間 | 未公表 |
| 評価機関がどこになるか | 未公表。公表は2026年度下期の予定 |
| 研修事業者がどこになるか | 未公表。公表は2026年12月末頃からの予定 |
要求事項の中身は細かいところまで出ているのに、費用だけが空欄になっている。この非対称が、いま多くの情報システム部門が置かれている状況です。
制度そのものの構造を先に押さえておきたい場合は、SCS評価制度とは(制度の全体像)で要求事項・評価範囲・日程までまとめて整理しています。
なぜ今の時点で金額が出ていないのか
費用が出ていないのは、情報が隠されているからではありません。支払先がまだ決まっていないからです。
★3は専門家確認付きの自己評価です。SCSセキュリティ専門家の確認と署名が前提になりますが、その専門家を養成する研修事業者の公表は2026年12月末頃からとされています。★4は第三者評価ですから、評価機関へ審査を依頼することになります。その評価機関の指定は2026年度下期の予定です。
つまり、★3も★4も、費用を請求する側がまだ世に出ていません。料金が出ていないのは当然の順序で、評価機関や研修事業者が公表される前後から費用感が見えてくる見込みです。
検索で見つかる金額を社内資料に転記しない
制度への注目が高まったことで、解説記事や営業資料のなかに具体的な金額が書かれているケースが出てきています。取り扱いには注意が必要です。
制度側が公表していない以上、そこに書かれている金額はいずれかの推測か、他制度の相場からの類推です。ISMSの審査費用を引き写したものもあります。ISMSとSCS評価制度は評価の対象範囲も評価スキームも違うため、そのまま当てはまる保証はありません。
社内資料に転記するときは、出所と、それが公式な公表値ではないことを必ず添えてください。稟議の根拠に使った数字が後で大きくずれると、次の予算要求が通りにくくなります。
自社が今どの程度まで機械的に現状を把握できているか、その前提を確認したい場合はデモで実際の画面をご覧いただけます。
費用はどこで発生するのか|5つに分解する
金額が出ていなくても、費用の発生箇所は制度の公表情報から特定できます。ここを押さえておけば、確定情報が出たときに数字をはめるだけで見積もりが完成します。
発生箇所は制度側だけではない
まず押さえておきたいのは、費用は評価そのものだけで発生するわけではないという点です。実務では次の5つに分かれます。
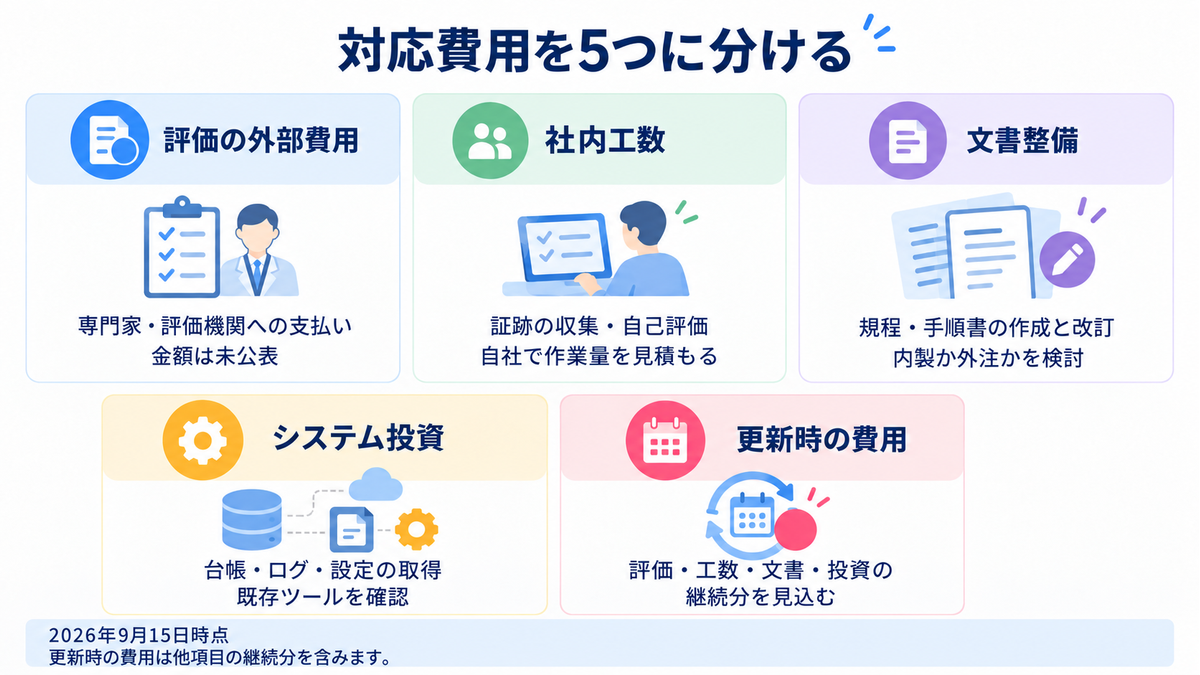
| 発生箇所 | 誰に支払うか | ★3 | ★4 | 発生の頻度 |
|---|---|---|---|---|
| 評価にかかる外部費用 | SCSセキュリティ専門家/評価機関 | 専門家の確認と署名 | 第三者評価・実地審査・技術検証 | ★3は毎年、★4は3年ごとの本評価と毎年の自己評価提出 |
| 社内の工数 | 社内(人件費) | 証跡の収集・自己評価の作成 | 同左に加えて実地審査の立ち会い対応 | 初年度に集中し、以後は毎年発生 |
| 文書の整備 | 社内またはコンサルティング会社 | 規程・手順書の作成と改訂 | 同左(対象範囲が広い) | 初年度に集中し、改訂のたびに発生 |
| システムへの投資 | ツールベンダー | 台帳・ログ・設定状況を出せる状態にする | 同左(技術検証に耐える粒度が要る) | 初期導入と月額または年額の利用料 |
| 更新のたびの費用 | 上記の組み合わせ | 毎年の更新 | 3年ごとの更新と毎年の自己評価提出 | 制度に対応し続けるかぎり継続 |
このうち制度側が公表していないのは1行目だけです。2行目から5行目は自社の状況から見積もれます。逆に言えば、「費用が未公表だから何も試算できない」というのは正確ではありません。試算できない部分は、全体の一部です。
評価範囲の切り出しが費用の前提になる
5つを見積もる前に、必ず先に決めておきたいことがあります。どこまでを評価の対象にするかです。
評価範囲は「インターネットに接続する自社IT基盤」と定められています。工場やプラントの制御システム、いわゆるOTシステムは対象外です。自社が提供している製品そのものも含まれません。
ここを曖昧にしたまま見積もりを始めると、費用は簡単に膨らみます。製造業では「工場の生産設備も対象になるのか」という質問が繰り返し出ますが、現時点の制度構築方針では対象外です。対象外の領域まで証跡の整備対象に含めてしまうと、システム投資も社内工数も本来必要な範囲を超えます。
逆に、対象範囲を狭く見積もりすぎるのも危険です。海外拠点で使っているSaaS、事業部門が独自に契約しているツール、退職者が残していったアカウント。情報システム部門が把握していない範囲が評価の対象に入っていると、後から作業が追加されます。範囲の切り出しは、見積もりの前提であると同時に、最初の棚卸し作業そのものでもあります。
評価にかかる外部費用
★3と★4で性質がまったく違います。
★3は専門家確認付きの自己評価です。自社で評価をまとめたうえで、SCSセキュリティ専門家に確認と署名をもらう工程が入ります。「自己評価だから社内で完結する」と読まれがちですが、そうではありません。外部への支払いは、この確認と署名の工程で発生します。
★4は第三者評価です。評価機関が審査を行い、実地審査と技術検証が加わります。現地に人が来て、実際の設定やログを確認する工程が入るということです。一般に、書類の確認だけで終わる評価より、人が現地で確認する評価のほうが工数を要します。
社内の工数
見落とされやすく、そして実際にはもっとも大きくなりやすいのがここです。
評価に出すのは、対策を実施しているという主張ではなく、実施を示す記録です。誰が、いつ、何を、どの範囲に対して実施したか。これがそろって初めて証跡になります。この収集と整形にかかる時間が社内工数の中身です。
初年度は、ゼロから集める作業になるため負荷が集中します。一方で、毎年ゼロに戻るわけでもありません。★3の有効期間は1年で、毎年の更新が必要です。年1回の点検も、その年の記録として新しく取り直すことになります。
文書の整備
規程や手順書を、評価基準の粒度に合わせて書き直す作業です。
ここで判断が要るのは、内製するか外部に委託するかです。ISMSやプライバシーマークを取得している場合、既存文書を出発点にできるため内製の比重を上げやすくなります。逆に、セキュリティ関連の規程がほとんどない状態から始める場合は、外部の力を借りたほうが結果的に早いこともあります。
注意したいのは、ISMSを取得していれば免除されるという理解です。ISMSとの関係について公式な整理は2026年9月15日時点で公表されておらず、免除規定も確認できません。既存文書が使える場面はありますが、そのまま通るという前提で費用を削ると後で戻ってきます。
システムへの投資
台帳や設定状況を、証跡として出せる状態にするための投資です。
すでにIT資産管理ツールやIDaaS、EDRを導入している場合、追加投資が不要なこともあります。問題になるのは、ツールは入っているが台帳が最新ではない、あるいは複数のツールに情報が分散していて横断で出せない、という状態です。この場合は新規購入というより、既存の情報を横断して取り出せる形に整える投資になります。
更新のたびに戻ってくる費用
制度対応の費用を年度単位で見ると誤解が生まれます。★3は毎年、★4は3年ごとの本評価に加えて毎年の自己評価を評価機関へ提出します。一度払って終わりではありません。
稟議では初年度の金額に目が行きますが、経営層が知りたいのは継続的にいくらかかるかです。単年ではなく、少なくとも3年分の見通しとして組み立てておくと、話が早く進みます。
★3と★4で費用構造はどう変わるか
取引先から提示された段階によって、見積もる対象が変わります。どちらを前提に試算するかを最初に決めておかないと、作業がやり直しになります。
評価スキームの違いがそのまま費用の差になる
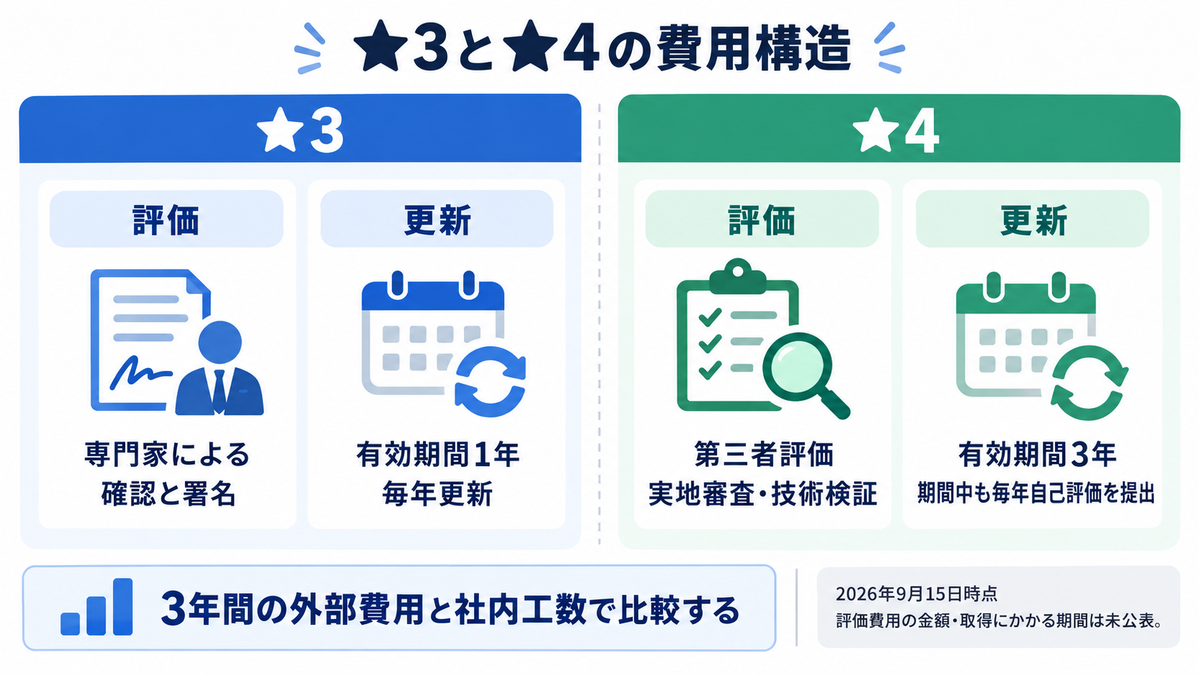
★3と★4の差は、要求事項の数だけではありません。費用の観点では、評価スキームの違いのほうが効いてきます。
| 観点 | ★3 | ★4 |
|---|---|---|
| 要求事項 | 26 | 43(★3を包括) |
| 評価基準 | 81 | 153 |
| 評価スキーム | 専門家確認付き自己評価 | 第三者評価に実地審査と技術検証が加わる |
| 外部費用の性質 | 専門家による確認と署名 | 評価機関による審査 |
| 社内工数の性質 | 証跡の収集と自己評価の作成 | 同左に加えて実地審査への立ち会い対応 |
| 有効期間 | 1年 | 3年 |
| 期間中の義務 | 毎年の更新 | 期間中も毎年の自己評価を評価機関へ提出 |
評価基準が81から153へ増えるということは、集める証跡の量がおよそ倍近くになるということでもあります。加えて★4では実地審査と技術検証が入るため、書類を整えるだけでは通りません。設定やログが実際にその状態になっているかを見られる前提で準備する必要があります。
1回あたりではなく期間の総額で比べる
★3は1年ごと、★4は3年ごとの更新です。この差から「★4のほうが長く使えるので割安ではないか」という議論が社内で出ます。
ただし★4は3年間なにもしなくてよいわけではありません。期間中も毎年の自己評価を評価機関へ提出します。したがって比較するなら、3年間にかかる外部費用と社内工数の合計で並べるのが実態に近くなります。
どちらを目指すかは費用だけで決まるものでもありません。要件・評価方法・有効期間の観点からの比較は、★3と★4の違いを要件・評価方法・有効期間で比較した記事で詳しく扱っています。
なお、★3を取得していなくても★4を取得できるとIPAが明記しています。取引先から★4を提示された場合に、まず★3を取ってから積み上げるという順序は必須ではありません。段階を踏む分の費用を織り込む必要はない、ということです。
この記事で使っている要求事項26・43、評価基準81・153という件数は、IPAが公開している「★3・★4 要求事項及び評価基準」のExcelを2026年9月14日に取得して集計したものです。評価用ガイド等の公表に伴って改訂される可能性があるため、社内資料に転記するときは件数といつ時点のデータかをセットで書いてください。
参考:IPA ★3・★4 要求事項及び評価基準(Excel・2026年4月21日版)
社内工数はどこに集中するか|証跡の取り方3分類で見る(ジョーシス独自の整理)
この3つの分け方は、制度が定めたものではありません。IPAが公開している評価基準を、証跡をどう集めるかという観点でジョーシスが独自に整理したものです。
ここからは、見積もりのうち自社で計算できる部分に入ります。使うのは、IPAが公開している★3の評価基準81件を、証跡をどう集めるかという軸で分けた集計です。
81件は3つの取り方に分かれる
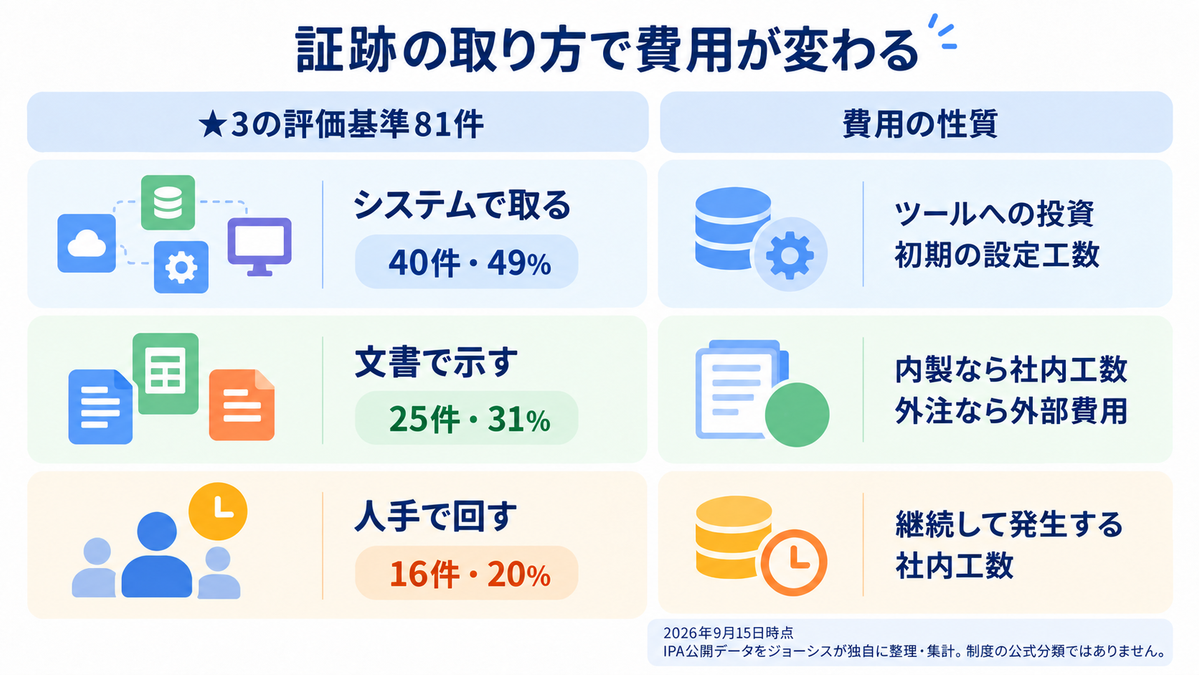
★3の評価基準81件を、証跡をどうやって用意するかという軸で分けると、3つの取り方に収まります。件数と割合を並べると、どの取り方にどれだけの負荷が乗るかが数字で見えてきます。
| 満たし方 | 件数 | 割合 | 費用の性質 |
|---|---|---|---|
| システムで取る | 40 | 49% | ツールへの投資と、初期の設定工数 |
| 文書で示す | 25 | 31% | 内製なら社内工数、外注なら外部費用 |
| 人手で回す | 16 | 20% | ほぼすべてが社内工数。毎年戻ってくる |
この3分類は、IPAが公開している要求事項・評価基準の各基準に、想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
費用の観点で読むと、性質が3つに割れていることがわかります。システムで取る40件は投資で解ける部分、文書で示す25件は内製か外注かの判断が要る部分、人手で回す16件は毎年発生する固定的な社内工数です。この3つを1つの数字に丸めてしまうと、削れるところと削れないところが見えなくなります。
システムで取る40件は初期投資と運用の境目にある
40件の内訳を見ると、どこに投資が必要かが具体的になります。
| 分野 | 件数 | 内訳 |
|---|---|---|
| アイデンティティ | 15 | 管理者ID5/ユーザID4/認証強度4/ロック2 |
| 端末・脆弱性 | 10 | 資産把握3/マルウェア3/構成2/パッチ2 |
| ネットワーク | 7 | 境界防護5/構成把握1/通信監視1 |
| SaaS・取引先 | 3 | 取引先の関係2/外部サービス管理1 |
| 教育・訓練 | 3 | インシデント訓練の実施記録 |
| バックアップ | 2 | 取得記録/リストアテスト |
この内訳も、各基準に想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
40件のうち15件がアイデンティティに集まっています。管理者IDの管理、ユーザIDの棚卸し、認証強度、アカウントロック。この領域は、IDaaSやIT資産管理ツールをすでに入れていれば追加投資なしで証跡を出せる可能性があります。逆に、退職者のアカウント削除をスプレッドシートと手作業で管理している状態だと、ここは投資対象になります。
ここで費用を大きく左右するのが、台帳が申請ベースか利用実態ベースかという違いです。申請ベースの台帳は、申請が出ていない変更を拾えません。最終更新が半年前という状態では、証跡として成立しないことになります。台帳の項目設計と更新の仕組みについては、IT資産台帳の作り方と運用ルールで具体的に整理しています。
文書で示す25件は内製と外注の分かれ目
文書の側は、作る書類の種類そのものは11種類ほどにとどまります。種類が少ないので簡単に見えますが、費用が膨らむのは粒度のほうです。
たとえばパスワードのルールは、評価基準では6つに分解されています。「パスワードポリシーは策定済みです」と答えるだけでは、この6つのどれが記述されていてどれが抜けているかを示せません。既存の規程を評価基準の条文単位で突き合わせる作業が必要になります。
この突き合わせを内製するか外注するかで、費用の出方が変わります。ISMSやプライバシーマークで文書体系がすでにある場合は、内製の比重を上げやすくなります。既存文書を起点にする進め方は、ISMS対応で押さえる統制と実装ステップが参考になります。
人手で回す16件は毎年戻ってくる
3つ目は自動化できない領域です。全社への周知、年1回の点検、申請と承認の運用、権限の限定、アラートの判断。作業そのものは難しくありませんが、費用としては性質が違います。
まず対象範囲が広い。周知の対象には役員も、派遣社員も、受入出向者も含まれることが条文に明記されています。人の出入りがあるたびに説明の機会が要ります。
そして毎年やり直しになります。★3の有効期間は1年ですから、周知も点検も更新のたびに新しい記録が必要です。去年の記録を使い回すことはできません。ここは投資で圧縮しにくく、継続的な社内工数として見込んでおく部分です。
工数をどう見積もるか|3つの作業に分けて数える
社内工数を「なんとなく数か月分」と置いてしまうと、稟議で必ず突き返されます。評価基準の件数を起点に、作業の種類で分けて数えるほうが説明しやすくなります。
証跡をそろえる作業は、収集・整形・確認の3つに分かれます。収集は、対象のシステムやファイルから情報を取り出す作業です。整形は、取り出した情報を評価基準が求める粒度に合わせる作業です。確認は、その内容が基準を満たしているかを見て、足りない部分を埋める作業になります。
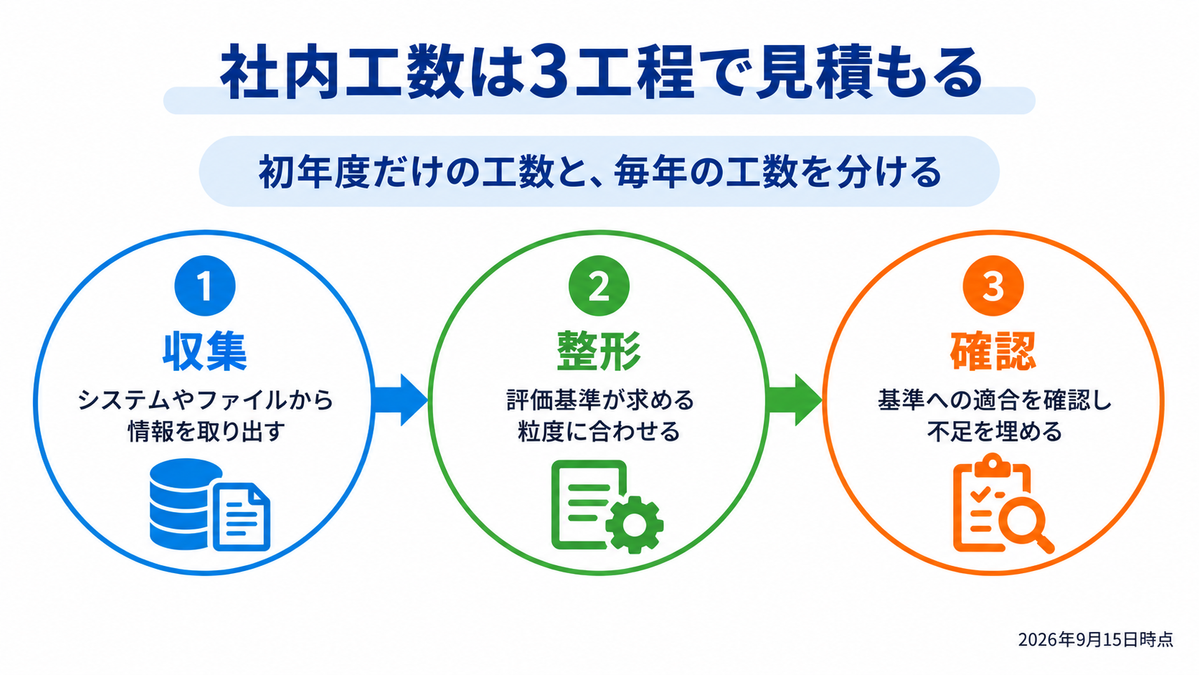
このうち、システムで取る40件は収集の工程を自動化できます。APIで台帳や設定状況を取り出せる状態にあれば、収集はほぼゼロになり、整形と確認だけが残ります。一方、文書で示す25件と人手で回す16件は、3工程すべてが人の作業として残ります。工数の見積もりでは、この非対称をそのまま反映させるのが実態に近くなります。
もう一つの軸が、初年度と2年目以降の区別です。初年度は規程の作成や記録様式の設計といった、一度やれば済む作業が含まれます。2年目以降に残るのは、証跡の更新と年1回の点検、そして更新のための自己評価の作成です。初年度の工数をそのまま毎年計上すると過大になり、逆に2年目以降をゼロに置くと過小になります。
見積もりを出すときは、次の形に分けて書くと決裁者が判断しやすくなります。初年度に一度だけ発生する工数、毎年発生する工数、そして更新のたびに発生する外部費用。この3行に分けておけば、確定情報が出たときに外部費用の行を埋めるだけで完成します。
外部費用と社内工数の境目
以下で使う「システムで取る・文書で示す・人手で回す」の3分類は、前述のとおりジョーシス独自の整理です。制度が定めた区分ではありません。
以上を整理すると、費用の見積もりは次のように分けられます。
| 区分 | 該当する部分 | 2026年9月15日時点で試算できるか |
|---|---|---|
| 制度側への支払い | 専門家の確認と署名(★3)/評価機関の審査(★4) | できない。未公表 |
| 外部委託の費用 | 文書整備を外注する場合 | できる。自社の文書の現状から見積もれる |
| ツールへの投資 | システムで取る40件を出せる状態にする | できる。既存ツールの棚卸しから判断できる |
| 社内工数 | 証跡の収集、文書の内製、人手で回す16件 | できる。対象範囲と頻度が公表されている |
未公表で試算できないのは1行目だけです。残り3つは自社の情報だけで見積もれます。稟議を出すまでに埋められる欄は、思っているより多いはずです。
ジョーシスでは、ITデバイスとSaaS、アカウント情報を一元管理し、評価のときに出せる証跡として蓄積する仕組みを提供しています。あわせて、対応状況の横断的な可視化と対応に必要な文書の自動更新、改善計画の策定、日々の実行タスクの提案を支援する「SCSオンボード機能(仮称)」を2026年12月にリリース予定です。自社の現状をどこまで機械的に把握できるかは、実際の画面で確認いただけます。
社内稟議は総額ではなく「いつ・誰が・何を」で組む
金額が確定していない状態で稟議を出すのは無理だ、という判断になりがちです。ただ、確定を待っていると、評価機関が公表されてから準備を始めることになり、結果として間に合わなくなります。組み立て方を変えるほうが現実的です。
総額を埋めようとすると止まる
稟議書の金額欄を最初に埋めようとすると、そこで作業が止まります。評価にかかる費用が未公表である以上、埋まらない欄だからです。
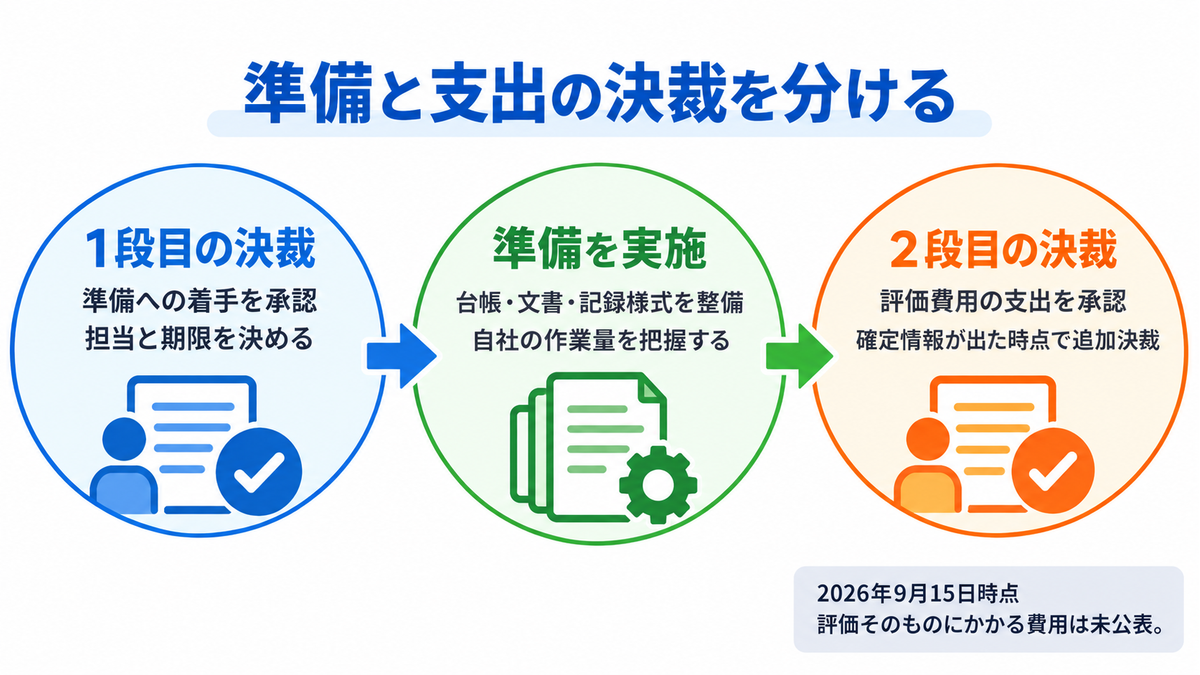
代わりに、何を承認してもらうのかを分けます。この時点で必要なのは支出の承認ではなく、準備に着手することの承認と、担当と期限を決めることの承認です。支出の承認は、評価機関と研修事業者が公表されてからでも間に合います。
稟議で押さえる6つの論点
以下で使う「システムで取る・文書で示す・人手で回す」の3分類は、前述のとおりジョーシス独自の整理です。制度が定めた区分ではありません。
金額の代わりに、次の6つを埋めます。これがそろっていれば、決裁者は判断できます。
| 論点 | 書く内容 | 現時点で書けるか |
|---|---|---|
| なぜ今やるのか | 取引先からの提示状況。または発注側として委託先に段階を提示する必要が出る時期 | 書ける |
| 何を目指すのか | ★3か★4か。取引先から提示された段階をそのまま置く | 書ける |
| いつまでに何が要るのか | 運用開始は2026年度末頃の想定。申請の直前に作れない証跡が何かを明記する | 書ける |
| 誰がやるのか | 情報システム部門・法務・人事・各事業部門の役割分担 | 書ける |
| 何を用意するのか | システムで取る40件・文書で示す25件・人手で回す16件の内訳 | 書ける |
| いくらかかるのか | 評価にかかる費用は未公表。社内工数とツール投資は試算値を記載し、外部費用は確定情報が出た時点で追加決裁とする | 一部書ける |
最後の行がポイントです。「未定」と書くのではなく、「未公表であること」「公表される時期の見込み」「そのときに追加決裁を取ること」まで書いておくと、差し戻されにくくなります。
決裁を2段に分ける
実務としては、決裁を2段に分けるのが通しやすい形です。
1段目は、準備への着手を承認するものです。台帳の棚卸し、既存規程と評価基準の突き合わせ、記録様式の作成。ここは社内工数が中心で、外部への支出はほとんど発生しません。
2段目は、評価機関や専門家への支払いを含む本番の決裁です。評価機関の公表は2026年度下期の予定ですから、そのタイミングに合わせます。
1段目を先に通しておけば、2段目のときには「何にいくらかかるか」を自社のデータで説明できる状態になっています。ゼロから説明するより格段に通りやすくなります。
情報システム部門だけでは埋まらない
稟議の段階で決めておきたいのが、他部門の巻き込みです。ここを後回しにすると、着手してから費用が増えます。
文書で示す25件には、守秘義務の取り扱いや情報の機密区分といった、法務や総務の領域が含まれます。人手で回す16件のうち全社への周知は、対象に役員も派遣社員も受入出向者も含まれることが条文に明記されているため、人事や各事業部門の協力が前提になります。
情報システム部門だけで完結させようとすると、他部門への依頼のたびに調整が発生し、そのやり取り自体が工数になります。稟議の段階で「どの部門が何を担当するか」を1行ずつ書いておくと、着手後の調整コストが下がります。決裁者に他部門へ協力を求めてもらう、という意味でも、この一覧は稟議書に載せる価値があります。
費用対効果をどう書くか
もう一つ聞かれるのが、費用に見合う効果があるのかという問いです。
この制度は任意の制度であり、取引に規制措置を設けるものではないと経済産業省と内閣官房国家サイバー統括室が2026年4月27日に注意喚起しています。したがって「取らないと取引できなくなる」という書き方はできません。
一方で、取得した企業は登録組織台帳で公開されます。発注側は★を持つ委託先を確認できるようになります。取らないという選択をした場合、その状態も外から見えるということです。効果として書けるのは、この非対称のほうです。
補助金や支援策は使えるのか
費用の話になると必ず出るのが、補助金で賄えないかという論点です。ここも、2026年9月15日時点でわかることとわからないことを分けて扱います。
制度専用の支援策は確認できない
★3・★4の取得にかかる費用を対象とした専用の補助制度は、2026年9月15日時点で確認できません。評価にかかる費用そのものが未公表である以上、それを補助する枠組みが先に決まることは考えにくい状況です。
評価機関や評価用ガイド等の公表が2026年度下期とされているため、支援策があるとすれば、その前後の動きを見ることになります。
既存の補助制度を当てにする場合の注意
ITツールの導入やセキュリティ対策を対象とした既存の補助制度を検討するケースもあります。ただし、評価にかかる費用が未公表である以上、それが補助の対象になるかどうかも現時点では判断できません。
ツールへの投資部分については、既存の補助制度の枠組みに当てはまる可能性はあります。ただし、公募の時期・対象・要件は年度ごとに変わります。社内資料に書くときは、必ず最新の公募要領を確認してください。
中小企業の場合
企業規模を問わずサプライチェーンを構成するすべての企業が対象になる制度ですが、いきなり★3を目指すのが難しい場合もあります。
その場合、IPAのSECURITY ACTION(★1・★2)が準備段階として使えます。自己宣言の枠組みなので、評価にかかる外部費用をかけずに着手できます。★1は情報セキュリティ5か条への取り組み、★2は自社診断25項目の実施と対策方針の公開です。
ただし★1・★2はSCS評価制度の段階ではなく、IPAが以前から運用している別の枠組みである点には注意してください。取引先から★3を求められているときに★2で代替することはできません。段階の踏み方と進め方は、中小企業のSCS★3対応の進め方で詳しく扱っています。
確定情報が出る時期|2026年度下期が一つの節目
以下で使う分類は、前述のとおりジョーシスが独自に整理したものです。制度が定めた区分ではありません。
いつ費用がわかるのか。ここも確度を分けて整理します。
日程と確度
制度側から出ている日程は、すでに確定したものと、予定として示されているもの、そして想定にとどまるものが混ざっています。社内で共有するときは、この3つを分けて伝えるほうが安全です。費用との関係もあわせて並べます。
| 時期 | 内容 | 確度 | 費用との関係 |
|---|---|---|---|
| 2026年3月 | 制度構築方針 公表 | 確定 | 評価スキームが確定。費用の発生箇所がわかるようになった |
| 2026年度下期 | 評価機関・評価用ガイド等 公表 | 予定 | 支払先が決まる。費用感が見えるのはこの前後の見込み |
| 2026年12月末頃から | 研修事業者の公表 | 予定 | ★3の専門家確認を依頼できる先が見えてくる |
| 2026年度末頃 | 運用開始。取得企業の公表もここから | 想定 | 実際の支出が始まる |
| 2027年度以降 | ★の要求が本格化 | 当社想定 | 予算計上の本番 |
確定しているのは制度構築方針の公表だけで、それ以降はいずれも予定または想定にとどまります。社内には「2026年度下期に費用感が見えてくる見込み」と幅を持たせて伝えるほうが、後で修正が入りにくくなります。
なお、2027年度以降に★の要求が本格化するという見通しはジョーシスの想定であり、制度側が公表している事項ではありません。
待っているあいだに減らせる費用がある
確定情報を待つあいだ、何もしないのが最も高くつきます。
外部費用のうち削りにくいのは評価そのものですが、専門家や評価機関が確認する対象の整備状況によって、やり取りの回数は変わります。証跡が散らばっていて、質問のたびに社内で探し直す状態だと、確認の工程が長引きます。
とくに、人手で回す16件は年1回の実施記録が求められるため、記録を取り始めた時点からしか積み上がりません。申請の直前にまとめて作れる性質のものではないということです。周知や点検の様式を先に決めておけば、実施のたびにそのまま証跡になります。
具体的に、確定情報を待つあいだに進められるのは3つです。
1つ目は、ID・端末・SaaS・ネットワークの台帳を、申請ベースではなく利用実態から出せる状態にすることです。かつては年に一度の資産棚卸しで台帳を更新し、その間の変更を差分で追いかける運用が一般的でした。現在は各システムのAPI経由で利用実態を自動取得し、台帳を常に最新に保てます。制度が求める常時の維持に応えるには、この形に寄せるのが現実的です。
2つ目は、既存の規程を評価基準の条文単位で突き合わせることです。既存文書を読み込んでから足りないところを探すのではなく、評価基準の側から「この条文に対応する記述はどこにあるか」を当てるほうが早く終わります。前者は網羅性を確認できず、やり直しになりがちです。やり直しは、そのまま費用の増加になります。
3つ目は、記録の様式を先に作ってしまうことです。誰が、いつ、誰に対して、何を実施したか。この4つが埋まる様式を決めておけば、実施のたびにそのまま証跡になります。実施はしていたのに形式がばらばらで証跡として使えず、後から作り直すことになる。これが最も惜しい費用の使い方です。
いずれも外部への支出をほとんど伴いません。1段目の稟議で通せる範囲に収まります。
参考:IPA サプライチェーン強化に向けたセキュリティ対策評価制度
費用の見積もりで見落とされやすい5つの点
以下で使う分類は、前述のとおりジョーシスが独自に整理したものです。制度が定めた区分ではありません。
社内で試算するときにずれが生まれやすい箇所を整理します。
| 見落とされやすい点 | 実際はどうなるか |
|---|---|
| 費用は評価のときに一度だけ発生する | ★3は有効期間1年で毎年更新。★4は3年更新だが期間中も毎年の自己評価を評価機関へ提出する。継続的に発生する |
| ★3は自己評価なので外部費用はかからない | ★3も専門家確認付きの自己評価であり、SCSセキュリティ専門家の確認と署名が前提。社内で完結しない |
| ISMSを取得しているので費用は抑えられる | ISMSとの関係について公式な整理は2026年9月15日時点で公表されておらず、免除規定も確認できない。既存文書が使える場面はあるが、そのまま通る前提で削ると戻ってくる |
| 工場の制御システムの対応費用も見込む必要がある | 評価範囲はインターネットに接続する自社IT基盤。OTシステムと提供製品そのものは対象外 |
| 特定の製品を買えば費用の大半が解決する | 特定のセキュリティ対策製品の導入が必須とされているものではない。評価基準81件のうち、証跡の取り方で見るとシステムで取れるのは40件で、文書25件と人手16件は別に残る |
最後の行は稟議でとくに効いてきます。ツールの導入費用だけを計上して出すと、後から文書整備と運用の工数が追加で出てくることになります。3つの区分を最初から分けて示しておくほうが、結果的に早く通ります。
よくある質問
SCS評価制度に対応する費用はいくらですか
2026年9月15日時点で公表されていません。IPAは今後公開するとしています。評価機関の指定が2026年度下期とされているため、費用感が見えるのもその前後になる見込みです。現時点で金額を提示している情報源は公式な公表値ではないため、社内資料に転記するときは出所を明記してください。
取得までにどれくらいの期間がかかりますか
取得にかかる期間も2026年9月15日時点で公表されていません。ただし、年1回の点検や全社への周知といった記録は、取り始めた時点からしか積み上がりません。申請の直前にまとめて作れる性質のものではないため、期間が未公表であることと準備を始められないことは別に考えるほうが確実です。
★3と★4のどちらが費用を抑えられますか
外部費用の性質が違います。★3は専門家の確認と署名、★4は評価機関による第三者評価に実地審査と技術検証が加わります。有効期間も★3が1年、★4が3年と異なるため、単年ではなく3年間の合計で比べるのが実態に近くなります。ただし★4も期間中は毎年の自己評価を評価機関へ提出します。
金額が出ていない状態で稟議は出せますか
出せます。この段階で必要なのは支出の承認ではなく、準備への着手と担当・期限の承認だからです。評価にかかる費用は「未公表であること」「公表の見込み時期」「そのときに追加決裁を取ること」まで書いておけば、差し戻されにくくなります。支出の決裁は評価機関の公表後に2段目として取ります。
まとめ
SCS評価制度への対応費用について、2026年9月15日時点で押さえておきたい点は3つです。
1つ目は、評価そのものにかかる費用と、取得にかかる期間は公表されていないということ。IPAは今後公開するとしており、評価機関の指定が2026年度下期とされているため、費用感が見えるのもその前後になる見込みです。金額を提示している情報源は公式な公表値ではありません。
2つ目は、未公表なのは費用の一部でしかないということ。評価にかかる外部費用、社内の工数、文書の整備、システムへの投資、更新のたびの費用という5つに分けると、試算できないのは1つ目だけです。残りは自社の状況から見積もれます。
3つ目は、稟議は総額ではなく「いつ・誰が・何を用意するか」で組むということ。準備への着手を1段目で通し、支出の決裁を2段目に回す。この分け方なら、確定情報を待たずに動き始められます。
費用が見えないことと、準備できないことは別です。とくに年1回の実施記録は、始めた時点からしか積み上がりません。
ジョーシスでは、ITデバイスとSaaS、アカウント情報を一元管理し、評価のときに出せる証跡として蓄積する仕組みを提供しています。どこまでを自動で取得できて、どこから社内工数として残るのか。その線引きを自社の環境で確認したい場合は、デモでご覧ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.




ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


