

アクセス権レビューとは|J-SOX・ISMS対応の実施手順と自動化ガイド
現在の状況をヒアリングし、最適な改善方法をご提案します。

J-SOX監査やISMS審査の準備を進めていると、必ずと言っていいほど「アクセス権の棚卸しを実施してください」という指摘を受けます。情報システム部門の担当者にとって、これは決して軽い作業ではありません。
対象となるSaaSは数十から数百にのぼり、ユーザー数が多い企業では権限データの収集だけでも相当な時間がかかります。各SaaSの管理画面からユーザーリストをエクスポートし、Excelに転記して、部門マネージャーへメールで確認を依頼し、回答を回収して、不要な権限を一つひとつ削除していく。このサイクルを年に1〜2回繰り返す作業は、情シス担当者の工数を大きく圧迫します。
しかも、一度終われば完了というものではありません。人員の入れ替わりや組織変更のたびに権限は変動し、きちんと管理しなければ「退職者のアカウントが残っている」「部門異動後も旧部署の権限を持ち続けている」といった状態が常態化します。そうした残存アカウントがセキュリティインシデントの起点になるケースは珍しくありません。
この記事では、アクセス権レビューの定義と目的から、J-SOXやISMSが求める具体的な要件、実施手順と証跡の残し方、そして自動化による工数削減の方法まで、情シス部門の担当者が実務で必要とする情報を体系的に解説します。
アクセス権レビューとは何か
アクセス権レビューとは、組織内の全ユーザーが各システムやSaaSに対して保持しているアクセス権限を定期的に確認し、不要な権限や過剰な権限を見直すプロセスです。セキュリティ管理の中でも「アカウント管理」の中核をなす取り組みであり、ゼロトラストセキュリティの基本原則とも深くつながっています。
「アクセスレビュー」「User Access Review(UAR)」「権限棚卸し」「アクセス権棚卸し」などさまざまな呼び方がありますが、いずれも同じプロセスを指しています。日本の規制対応の文脈では「アクセス権の棚卸し」という表現が使われることが多く、J-SOX関連の文書でもこの言葉が頻出します。
アクセス権レビューが対象とするのは、社内の基幹システムだけではありません。クラウドサービスが業務に浸透した現在では、Salesforce、Slack、Google Workspace、kintone、Box、freeeといったSaaSのアカウント管理も含まれます。社員一人あたりが利用するSaaSの数は年々増加しており、管理対象の広がりが棚卸し作業の難易度を高めています。

アクセス権レビューの目的
アクセス権レビューを実施する目的は、大きく3つに整理できます。
1つ目は、セキュリティリスクの低減です。退職者や異動者のアカウントが残ったままになっていると、不正アクセスや情報漏洩のリスクが高まります。アクセス権レビューによって不要なアカウントを定期的に棚卸しすることで、攻撃対象となりうる侵入口を最小化できます。
2つ目は、コンプライアンス要件への対応です。後述するJ-SOXやISMSをはじめ、多くの規制・認証制度がアクセス権の定期レビューを要求しています。適切な証跡を残して定期的に実施することが、審査や監査のパスに直結します。
3つ目は、過剰権限の排除です。最小権限の原則(Principle of Least Privilege)の観点から、ユーザーは業務に必要な最低限の権限だけを持つべきです。しかし実際には、プロジェクト対応や緊急対応で付与された一時的な権限がそのまま残り続けるケースが多く見られます。定期的なレビューがなければ、権限はじわじわと肥大化していきます。
「なんとなく残っている権限」がなぜ危険か
情シス担当者がアクセス権レビューの必要性を感じながらも、実際に脅威を実感しにくいのは、「何も起きていないから大丈夫」という経験則が働くからです。しかし、セキュリティインシデントの多くは、攻撃者が不正に取得したアカウント情報を使って侵入することで始まります。
退職者のIDとパスワードが残っている場合、元従業員による内部不正はもちろん、そのアカウント情報がフィッシングなどで漏洩した際に外部から悪用されるリスクがあります。権限が適切に管理されていない状態は、組織の情報セキュリティの土台が揺らいでいることと同義です。
具体的なリスクシナリオを一つ挙げます。ある社員が退職後もクラウドストレージのアクセス権を保持しており、外部から顧客データをダウンロードするというケースは、実際に国内でも発生しています。アクセス権の定期レビューと退職時のオフボーディング統制を組み合わせることで、こうした残存アカウントのリスクを防止できます。
アクセス権レビューが必要な法的・規制的背景
アクセス権レビューは任意の取り組みではなく、多くの企業にとって法的・規制的な要件として課せられています。対応が必要な主要フレームワークを確認します。
J-SOX(金融商品取引法)での要件
J-SOX(日本版SOX法)は、上場企業等に対して財務報告に係る内部統制の評価と報告を義務付けています。連結子会社については「主要な連結子会社」が評価範囲に含まれます。IT統制の観点では「IT全般統制」の評価項目の中に「論理アクセス管理」が含まれており、アクセス権の管理状況が問われます。
論理アクセス管理の評価では、以下の点が確認されます。
- 業務処理上重要なシステムへのアクセス権が、職務権限に基づいて適切に付与・変更・削除されているか
- 特権ユーザーや業務担当者のID権限が適切に設定・管理されているか
- 退職者や異動者のアカウントは速やかに削除・変更されているか
- アクセス権の付与・変更に承認プロセスが存在しているか
- 定期的にアクセス権の棚卸しが実施されているか
- アクセス権の棚卸し結果が記録として保存されているか
これらの要件を満たすには、「実施した」という事実だけでなく、誰がいつ何を確認し承認したかを示す証跡(エビデンス)が必要です。監査法人は、この証跡を基に内部統制の有効性を評価します。
証跡として求められる代表的なものは次のとおりです。
- 棚卸しを実施した対象システムのリスト
- 各ユーザーのアクセス権一覧とその確認結果(継続・削除・変更)
- 確認を実施した管理者・マネージャーの承認記録
- 不要権限を削除した実施ログ
2024年4月1日以後に開始する事業年度から改訂版J-SOXが適用されており(3月決算企業であれば2025年3月期〜)、IT統制の重要性が改めて強調されています。最新の要件は金融庁の公表文書で確認することをお勧めします。
参考: 金融庁「財務報告に係る内部統制の評価及び監査の基準並びに評価及び監査に関する実施基準」
ISMS(ISO/IEC 27001)での要件
ISO/IEC 27001:2022(JIS Q 27001:2023)では、附属書Aの管理策に「アクセス制御」が明示されています。特に関連するのがA.5.18「アクセス権限」であり、アクセス権の定期的なレビューが求められています。
具体的には、アクセス権の付与・変更・削除の都度に承認プロセスを経ること、そして定期的にアクセス権の状況をレビューすることが要件とされています。認証審査では、次のような観点で確認が行われます。
- アクセス権の定期レビューがポリシーとして定義されているか
- ポリシーに従って実際にレビューが実施されているか
- レビューの結果が記録として残っているか
- 不要と判断された権限が適切に削除されているか
ISMS認証では「言っていること・やっていること・証拠があること」の三つ揃いが求められます。ポリシーだけ整備して実施できていない、実施しているが証拠がないという状態はいずれも不適合の指摘対象になります。
参考: ISO/IEC 27001:2022(国際規格情報)
個人情報保護法・セキュリティガイドラインでの位置付け
2022年施行の改正個人情報保護法では、個人データの安全管理措置の一環として、アクセス権限の管理が求められています。個人情報データベースにアクセスできる担当者を必要最小限に絞り、その状況を定期的に確認することは、安全管理措置の具体的な実施内容として位置付けられています。
経済産業省が公表する「情報セキュリティ管理基準」やIPA(情報処理推進機構)の各種ガイドラインでも、アクセス権の定期的なレビューは基本的なセキュリティ管理の一項目として明記されています。上場企業でなくてもISMS取得を検討している中堅企業や、個人情報を大量に取り扱う企業にとって、アクセス権レビューの実施は実質的な義務に近い位置付けです。
参考: IPA「中小企業の情報セキュリティ対策ガイドライン」 参考: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
アクセス権レビューの実施手順
アクセス権レビューの進め方を、準備から証跡保存まで5つのステップに分けて解説します。手動実施の場合の標準的なフローとして参照してください。

Step1: 対象システム・SaaSのリスト作成
レビューを効率的に進めるには、まず「何を棚卸しするか」の範囲を確定することが必要です。企業で利用しているシステム・SaaSをすべてリストアップし、優先度を付けていきます。
優先度の判断基準は主に2点です。1点目は「機密情報・個人情報を取り扱っているか」です。顧客データベース、経理システム、人事情報システムなど、機密性の高い情報を扱うシステムは最優先で棚卸し対象に含めます。2点目は「業務継続性への影響度」です。システムが停止・侵害された場合に業務全体に波及するコアシステムは重点管理対象として扱います。
現実的には、全SaaSを同じ頻度・同じ精度でレビューするのは工数的に困難です。重要度が高いシステムは四半期ごと、その他のSaaSは半期ごとといった頻度での区分管理が現実的な運用です。
対象システムの優先度付けには、次のような分類が参考になります。
このように優先度を明確にしておくと、次回以降の棚卸し計画を立てるときにも判断基準として活用できます。リスト作成にあたっては、IT資産管理ツールやSaaS管理ツールを活用することでSaaSの洗い出し漏れを防ぎやすくなります。シャドーITの把握も含め、全社で使われているSaaSを一元的に把握できている状態が前提として重要です。
Step2: 現在のアクセス権データの抽出
対象システムが確定したら、各システムのユーザーリストとそのアクセス権データを取得します。手動実施の場合、各SaaSの管理画面からCSVをエクスポートしてExcelに集約するのが一般的な方法です。
取得すべきデータ項目は次のとおりです。
- ユーザー名・メールアドレス(識別情報)
- 所属部門・職位
- 権限レベル(管理者・編集者・閲覧者など)
- 最終ログイン日時
- アカウント作成日
最終ログイン日時は特に重要です。長期間ログインのないアカウントは、退職・異動後に残ったまま放置されているケースが多く、削除の優先度が高い対象です。「90日以上ログインなし」「180日以上ログインなし」といった基準を設けてフィルタリングすると、見直しが必要なアカウントを効率的に特定できます。
SaaSの数が多い場合、この手順だけで相当な時間がかかります。仮に20種類のSaaSから情報を手動で集約する場合、1つのSaaSあたり15〜30分かかるとすると、データ収集だけで5〜10時間を要する計算です。
Step3: 棚卸し票の作成と配布
アクセス権データを収集したら、部門マネージャーに確認を依頼するための棚卸し票を作成します。情シス担当者がすべてのユーザーの権限の要否を判断することはできないため、実際の業務を把握しているマネージャーに判断を委ねるのが適切です。
棚卸し票に含める最低限の項目は以下のとおりです。
- ユーザー名・メールアドレス
- 対象システム名
- 現在の権限レベル
- 最終ログイン日
- 継続 / 削除 / 権限変更(マネージャーが選択)
- 変更理由(削除・変更の場合のみ)
- マネージャーの確認日・署名欄
確認依頼の送付には期限設定が不可欠です。「いつでもよい」という状態では回答が集まらず、棚卸し作業が長期化します。通常2〜3週間の回答期限を設け、期限前にリマインドを送ることが必要です。
棚卸し票の設計でよくある失敗は、「確認してください」とだけ書いて送り、何を判断すればよいか不明確にしてしまうことです。マネージャーが迷わず回答できるよう、「このユーザーは現在このSaaSを○○の権限で使用しています。引き続き必要ですか?」という形式で、判断に必要な情報をすべて棚卸し票に含めることが回答率の向上につながります。Excelベースの棚卸し票は管理が煩雑で、メール添付での送受信ではどのバージョンが最新か把握しにくく、回答の集計にも時間がかかります。
Step4: 不要権限の削除・変更
マネージャーから「削除」「変更」の回答を受けたアカウントについて、実際にシステム上で権限の削除・変更を実施します。
実施にあたってのポイントは2点あります。1点目は、実施前に再確認することです。棚卸し票の「削除」判定が誤記・誤解釈のケースもゼロではありません。特に管理者権限のアカウントを削除する場合は、対象ユーザーと所属マネージャーに最終確認を取ることをお勧めします。
2点目は、実施と記録を同時に行うことです。「いつ・誰が・どのシステムの・誰の権限を・どのように変更したか」をログとして残します。後の証跡として使えるよう、作業と同時に記録する習慣をつけることが重要です。
Step5: 証跡の保存
アクセス権レビューの一連のプロセスが完了したら、証跡を適切な形式で保存します。証跡とは「実施した事実を第三者が確認できる記録」であり、J-SOX監査やISMS審査の場面で提示が求められます。
保存すべき証跡のセットは次のとおりです。
保存期間については、法令や自社規程に基づいて設定することが求められます。J-SOXを含む内部統制関連の証跡は、金融商品取引法や会社法の規定を踏まえて多くの企業が5〜7年程度を目安に設定しています。ただし、自社の規程・監査法人の指示・業界特性によって異なるため、必ず自社の状況に合わせて確認してください。ISMSの場合は組織のポリシーに応じて設定します。
参考: Keeper Security「アクセスログや監査証跡の保存期間はどれくらいが適切なのか?」
アクセス権レビューの実施頻度と工数の現実
アクセス権レビューの実施頻度は、対象システムの重要度によって使い分けるのが現実的な運用です。
- 重要システム(人事・経理・顧客データ等): 四半期ごと
- 一般業務SaaS: 半期ごと
- 低リスクなSaaS: 年1回
ただし実際には、頻度を増やすほど工数も比例して増加します。手動実施における工数の現実を試算してみます。
従業員500名、利用SaaS20種類の企業を例に挙げます。
- 各SaaSからのデータエクスポート・集計: 約10時間(SaaSあたり30分)
- 棚卸し票の作成・配布: 約5時間
- マネージャーへのリマインドと回答フォローアップ: 約10時間
- 回答集計・不要権限の削除実施: 約15時間
- 証跡の整理・保存: 約5時間
合計で約45時間、つまり情シス担当者1名が1週間以上を費やす計算です。年2回実施すれば90時間以上が棚卸し作業に消えます。これは中堅企業の情シス担当者にとって、決して無視できない工数負担です。
この工数問題を解消するのがアクセス権レビューのツール化・自動化です。適切なツールを使えば、データ収集・依頼送付・承認フロー・削除実行・証跡保存のほぼすべてを自動化でき、担当者が本来注力すべき業務に集中できます。
アクセス権レビューを自動化するJosysの機能
JosysのAccess Reviewsは、アクセス権棚卸しのプロセス全体を自動化するための機能です。手動実施で発生していた工数のほとんどを削減しながら、J-SOXやISMS審査が要求する証跡を自動的に取得できます。
Josysは700社以上の企業に導入されており、350以上のSaaSと連携(31カテゴリ対応)するプラットフォームです。SaaS管理・アカウント管理・アクセス権レビューを一元的に扱える点が、個別ツールとの大きな違いです。
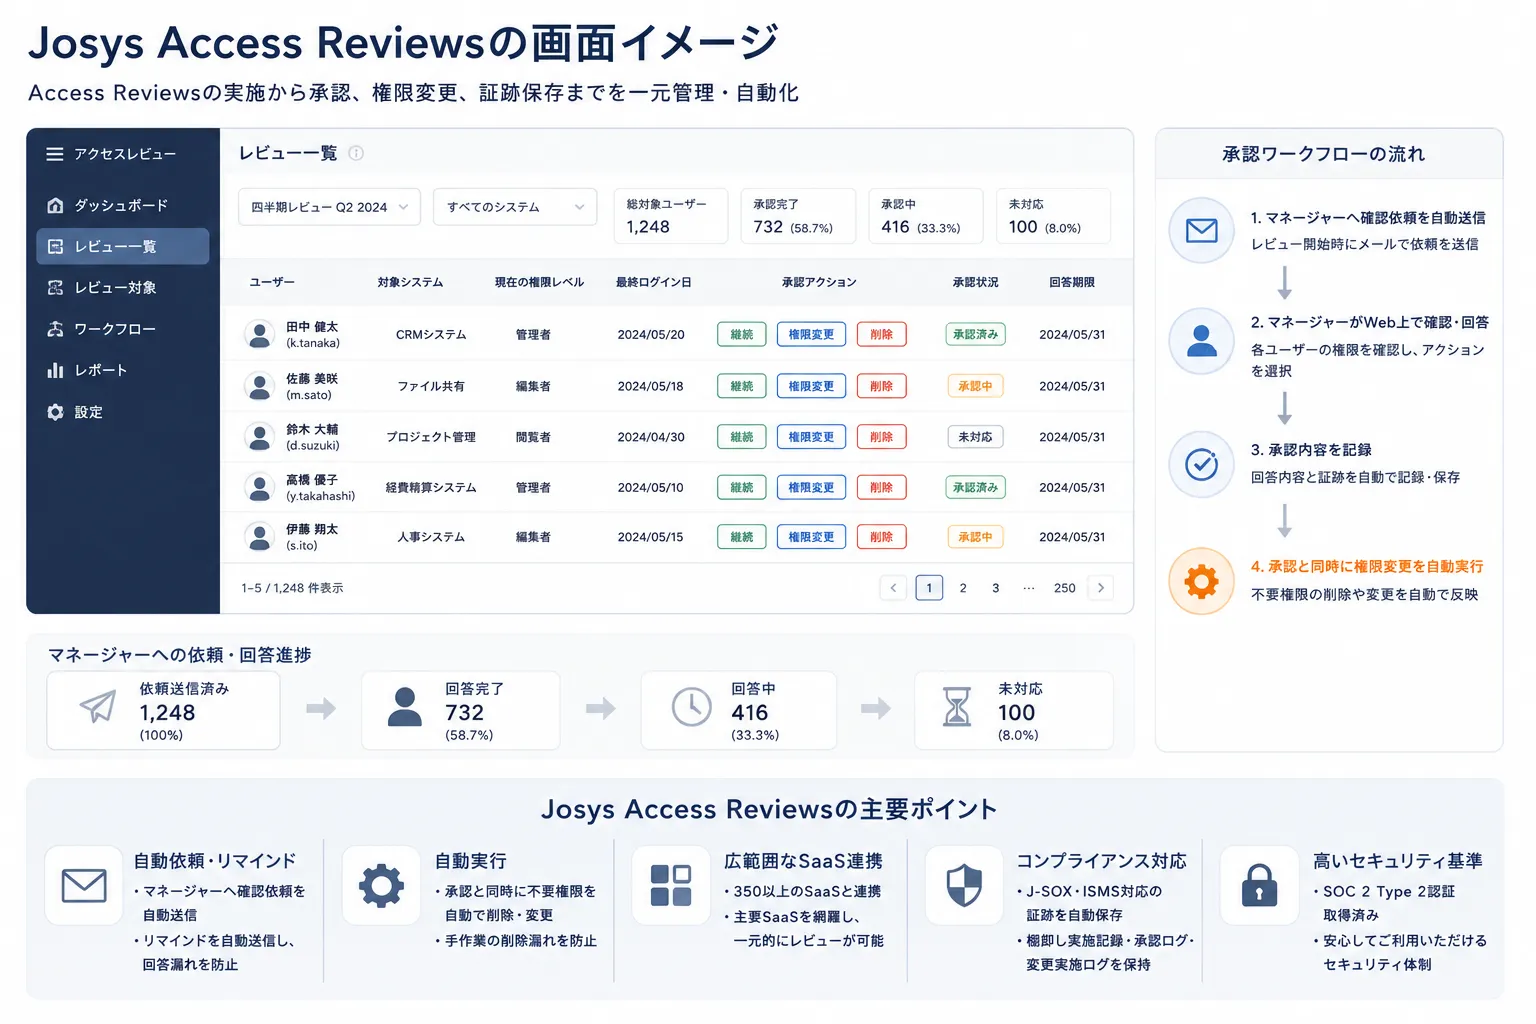
マネージャーへの確認依頼を自動送信
従来のメール・Excel運用では、対象システムごとに棚卸し票を作成し、各部門マネージャーに個別送付する必要がありました。Josysでは、対象システムと対象ユーザーを設定するだけで、マネージャーへの確認依頼を自動送信します。
マネージャーはWebブラウザ上で各ユーザーのアクセス権について「継続」「削除」「権限変更」を選択して承認するだけです。Excel添付のメールをやり取りする必要がなく、回答の集計作業も不要です。リマインドも自動送信されるため、情シス担当者がフォローアップに時間を使う必要がありません。
ワークフロー設定による権限削除の自動化
マネージャーが「削除」を承認したアカウントについては、ワークフロー設定により対応SaaSへのアカウント削除を自動化できます。情シス担当者が各SaaSの管理画面にログインして手作業で削除する必要がなく、承認と同時に実際の権限変更が完了します。
Josysは350以上のSaaSと連携しており、主要なSaaSであれば一元的に管理できます。分散したアクセス権を一つのプラットフォームで棚卸し・削除できることは、SaaS管理の観点でも大きなメリットです。
J-SOX・ISMS対応の証跡を自動保存
棚卸しの実施記録、マネージャーの承認ログ、削除・変更の実施ログがすべて自動的に保存されます。J-SOX監査やISMS審査での証跡提出が必要になった際には、Josysから直接エクスポートして提示できます。
証跡の収集・整理に費やしていた作業時間がゼロになり、審査直前に慌てて証跡を掻き集める必要もなくなります。証跡は実施のたびに自動蓄積されるため、複数回分の実績を比較・提示することも容易です。手動管理では「昨年の棚卸し結果がどこにあるか分からない」「承認者の確認記録が残っていない」という状況が生じることがありますが、Josysではすべての操作が監査ログとして記録されます。
工数削減のイメージ
先ほど試算した「従業員500名・SaaS20種類」の環境において、Josys導入後の工数変化のイメージは次のとおりです。
上記はあくまで試算ですが、事例ではIT工数削減最大50%、ITコスト削減最大75%という効果が報告されています。実際の削減効果は対象SaaS数や連携対応状況によって異なります。
なお、JosysはSOC 2 Type 2認証を取得しており、セキュリティ面での信頼性も担保されています。機密性の高いアクセス権情報を扱うツールとして、セキュリティ要件を満たした運用が可能です。
アクセス権レビューでよくある失敗と対策
実際に棚卸し作業を進めると、さまざまなつまずきポイントが生じます。典型的な失敗パターンと、その対策をまとめます。
マネージャーからの回答が集まらない
最も多い問題は、マネージャーへの確認依頼を送付しても回答が返ってこないことです。原因は大きく2つあります。1つは依頼のメールが業務連絡に埋もれてしまうこと、もう1つは何をどう判断すればよいか分からないことです。
対策として、依頼メールの冒頭に「回答期限:○月○日」を明記し、判断に必要な情報(ユーザー名・権限レベル・最終ログイン日)をメール本文内またはシート上ですぐ確認できる形にすることが有効です。期限2〜3日前のリマインドも欠かせません。自動化ツールを使えば、こうしたコミュニケーションを仕組みとして担保できます。
対象SaaSの洗い出しが不完全
「知らないうちに現場が使い始めたSaaS」の存在が発覚するケースは珍しくありません。いわゆるシャドーITです。洗い出しが不完全なまま棚卸しを実施しても、管理外のSaaSにアクセス権が残り続けます。
対策として、IT資産管理ツール・ネットワークログ・支払い明細の確認を組み合わせて、SaaSの全量把握を棚卸し実施前に行うことが重要です。SaaS管理プラットフォームを活用すれば、未承認SaaSの検出を含めた全体把握が容易になります。
証跡が残っていない・形式が統一されていない
「実施したのに証跡がない」「証跡はあるが形式がバラバラで監査時に使えない」というケースも頻発します。特に、棚卸し票をメールで送受信している場合、どのバージョンが最終版か把握が難しく、後から証跡をまとめる作業に時間がかかります。
対策として、証跡の形式・保存場所・命名規則をあらかじめ定めておくことが重要です。ツールによって証跡が自動保存される仕組みを導入すれば、この問題を根本から解消できます。
棚卸しが「一度きり」になってしまう
審査前に集中して対応し、終わったら次の審査まで何もしないという運用は、セキュリティの観点では効果が限定的です。退職者・異動者が発生するたびにアカウントが残り続け、次の棚卸しまでの期間にリスクが蓄積します。
対策として、棚卸しを年次・四半期の業務サイクルに組み込み、入退社・異動のオフボーディングフローと連携させることが重要です。棚卸しとオフボーディングを統合管理できるツールを活用すれば、「常時クリーンな状態」を維持しやすくなります。
アクセス権レビューと関連する概念の整理
アクセス権レビューとIDライフサイクル管理の関係
アクセス権レビューは、IDライフサイクル管理(入社時のアカウント発行・異動時の権限変更・退社時のアカウント削除)の中に位置づけられる取り組みです。IDライフサイクルのプロセスが適切に機能していれば、本来は不要な権限が残り続けることはありません。
しかし実際には、ライフサイクル管理に漏れが生じたり、プロセスが整備されていても人的なミスで対応が遅れたりします。そのような「管理の隙間」を定期的に棚卸しして是正するのがアクセス権レビューの役割です。
アクセス権レビューとゼロトラストセキュリティの関係
ゼロトラストセキュリティは、「すべてのアクセスを信頼しない」を前提とするセキュリティモデルです。その実践においても、アクセス権の最小化・定期的な検証は中心的な要素として位置付けられます。
ゼロトラストの観点では、一度付与した権限を「問題が起きるまで継続する」という考え方は採用しません。定期的にアクセス権を見直し、不要な権限を能動的に削除することで、ゼロトラストの原則を具体的な運用として実現します。
アクセス権レビューとIGA(Identity Governance and Administration)の関係
IGA(アイデンティティガバナンス管理)は、組織内の全ユーザーのアイデンティティ(誰が、どのシステムに、どのような権限でアクセスできるか)を統制するための概念・ツール群を指します。アクセス権レビューはIGAの中核的なプロセスの一つです。
グローバル企業や大規模企業では、SailPointやSaviyntといった専門的なIGAツールが使われます。一方、中堅企業や国内SaaS中心の環境では、Josysのようなプラットフォームがよりシンプルな導入・運用コストでIGAの主要機能をカバーできます。
まとめ
アクセス権レビューは、J-SOXやISMSへの対応という法的要件を満たすだけでなく、組織のセキュリティリスクを継続的にコントロールするための基盤となる取り組みです。
手動実施では工数負担が大きく、頻度を上げることが難しいという現実があります。一方で、頻度が低ければ権限の肥大化や不正アクセスリスクの放置につながります。この矛盾を解消するのがツールによる自動化です。
アクセス権レビューは「年1回やれば終わり」ではなく、組織変化に合わせて継続的に実施し続ける仕組みが求められます。Josysのような自動化ツールを活用することで、審査対応のコストを抑えながら、実効性の高いアクセス管理を実現できます。
アクセス権棚卸しの効率化にご興味のある方は、Josysの機能詳細資料のダウンロードまたは無料デモの予約でご確認ください。
関連記事:ITガバナンスとは|SaaS管理でコンプライアンスと統制を強化する方法
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.




Questions? Answers.
ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


